هشدار مشترک آمریکا، بریتانیا و هلند درباره بدافزارهای جاسوسی مرتبط با جمهوری اسلامی
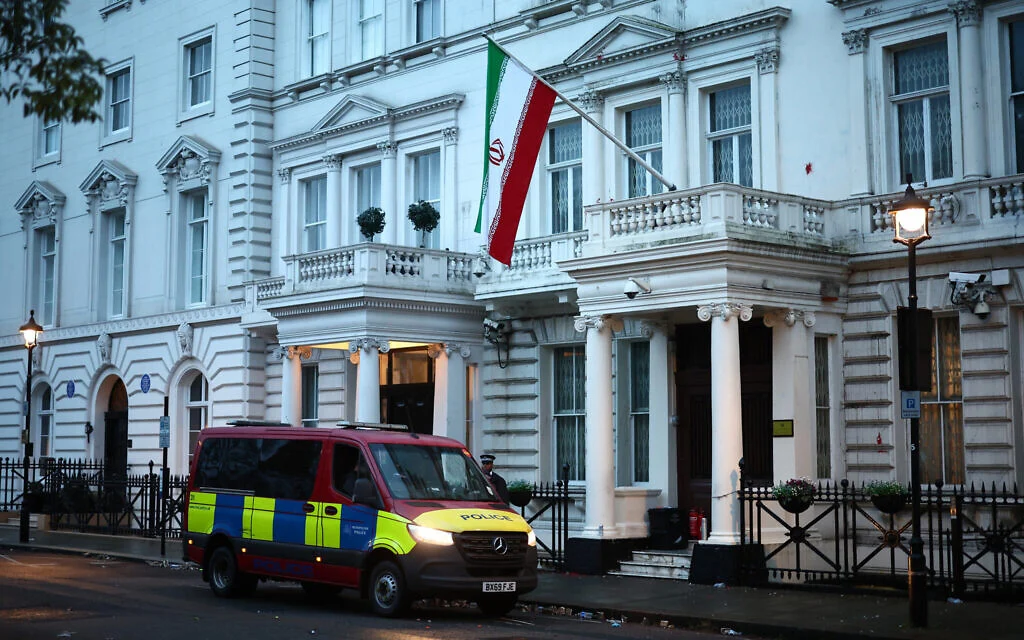
آژانسهای امنیتی در ایالات متحده، بریتانیا و هلند با انتشار یک هشدار مشترک، نسبت به فعالیتهای سایبری مرتبط با جمهوری اسلامی ابراز نگرانی کردند. طبق گزارش افبیآی، عوامل وابسته به حکومت ایران از خانواده بدافزارهای موسوم به «CHOSEN BRICK» برای نفوذ به سیستمهای هدف استفاده میکنند. هدف از این حملات، جمعآوری اطلاعات، نشت دادههای حساس و آسیب رساندن به اعتبار افراد و سازمانهای هدف عنوان شده است. این هشدار بخشی از تلاشهای هماهنگ بینالمللی برای مقابله با تهدیدات سایبری فزاینده از سوی نهادهای دولتی ایران است. مقامات امنیتی این سه کشور از سازمانها خواستهاند تا با بهروزرسانی سیستمهای خود و تقویت پروتکلهای امنیتی، در برابر این نوع بدافزارها محافظت کنند.